Gateway de Pagamento White Label para iGaming: Pix Sub-Segundo, KYC Dinâmico e Antifraude com Grafos
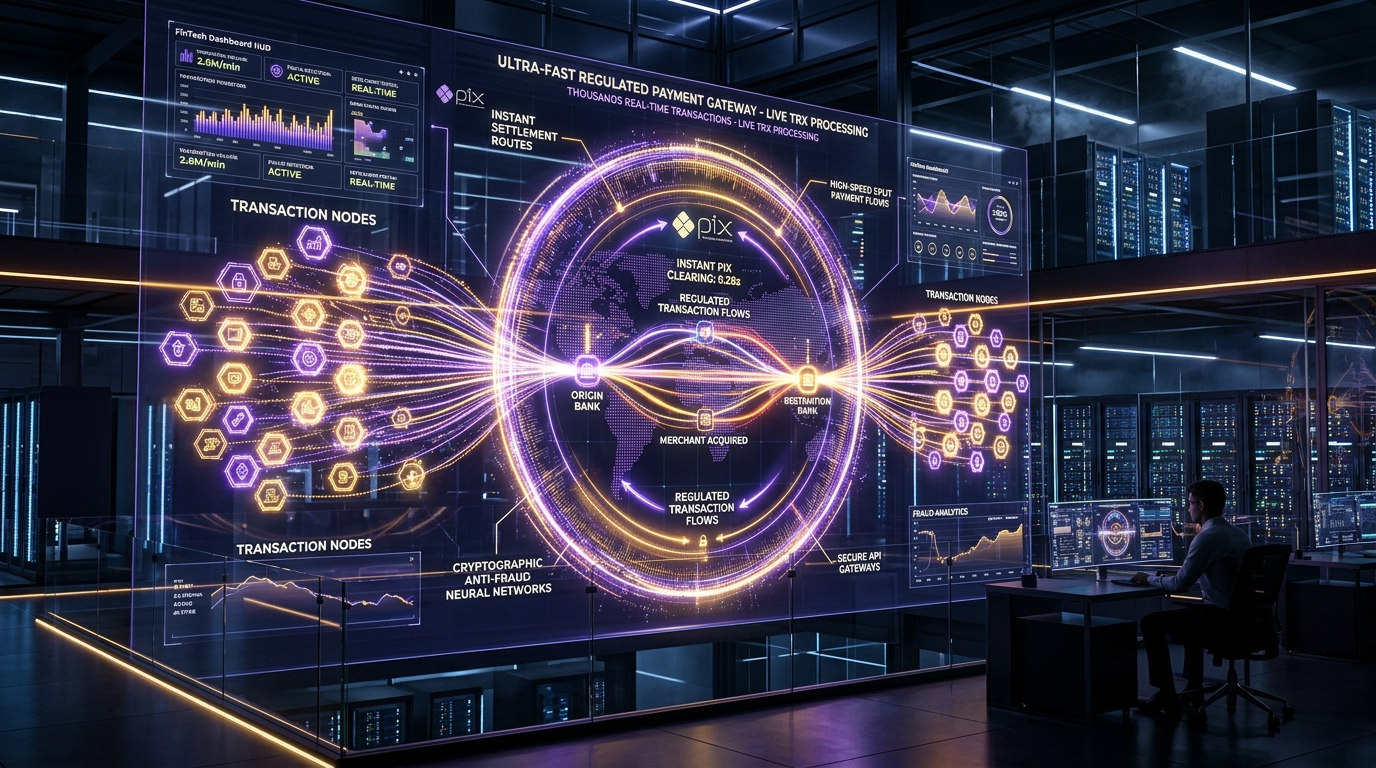
A regulamentação do mercado brasileiro de quotas fixas e apostas online (Lei Federal nº 14.790/2023 e Portarias Normativas da Secretaria de Prêmios e Apostas - SPA/MF) estabeleceu um novo patamar de rigor operacional. Operadores de iGaming e apostas esportivas não podem mais recorrer a intermediários genéricos de e-commerce. O setor demanda infraestrutura financeira dedicada de Gateway White Label, capaz de sustentar picos de 50.000 requisições simultâneas por segundo durante finais de campeonatos esportivos, validar identidades biométricas em tempo real e liquidar prêmios instantâneos via Pix em menos de 800 milissegundos.
🚀 Conheça a Infraestrutura White-Label & CaaS da Better2Better
Potencialize sua operação com motores proprietários de alta conversão: Crypto as a Service (CaaS), Gateways White-Label, Core Banking e Agentes de IA Autônomos. Infraestrutura auditada, conformidade regulatória plena (BACEN, CVM, PCI-DSS) e APIs REST/WebSocket de sub-milissegundo para acelerar seu time-to-market.
1. O Cenário Regulatório Brasileiro: Lei 14.790/2023 e Portarias SPA/MF
A conformidade no ecossistema de apostas brasileiro deixou de ser um diferencial para se tornar pré-requisito de sobrevivência sob pena de revogação de outorga e multas diárias milionárias. A regulação impõe quatro pilares inegociáveis para a infraestrutura de pagamentos:
- Segregação Patrimonial Estrita: Os fundos destinados às apostas e custódia de saldo dos apostadores devem permanecer em contas gráficas individualizadas, segregadas do patrimônio operacional da operadora, em instituições autorizadas pelo Banco Central do Brasil (BACEN).
- Proibição de Meios Indiretos: É estritamente vetado o uso de dinheiro em espécie, boletos bancários com liquidação diferida, cheques, cartões de crédito ou criptoativos não autorizados para aportes em plataformas de apostas. Apenas transferências eletrônicas diretas (Pix e TED do titular) são permitidas.
- Validação de Titularidade (Same-Key Rule): A chave Pix e o CPF do titular da conta bancária de origem devem coincidir de forma exata e determinística com o CPF cadastrado na plataforma de apostas. Depósitos de terceiros devem ser sumariamente estornados via devolução de Pix (DICT) no gateway.
- Trilhas de Auditoria e PLD-FT: Monitoramento contínuo de Prevenção à Lavagem de Dinheiro e Financiamento ao Terrorismo (PLD-FT), com comunicação automática ao COAF em caso de atipicidades financeiras ou fracionamento suspeito de depósitos.
2. Arquitetura de Pix Sub-Segundo: Integração Direta com SPI e DICT
Para atingir o SLA de liquidação abaixo de 800ms, a arquitetura do gateway elimina intermediários de adquirência tradicionais e conecta-se diretamente à mensageria ISO 20022 do Sistema de Pagamentos Instantâneos (SPI) e ao Diretório de Identificadores de Contas Transacionais (DICT) via provedor de liquidação homologado (PST ou PSP Direto).
// Exemplo de Validador de Conciliação Instantânea Pix DICT em Rust
pub struct PixTransactionEngine {
    pub end_to_end_id: String,
    pub txid: String,
    pub amount_cents: u64,
    pub debtor_tax_id: String, // CPF do apostador
    pub status: TransactionStatus,
}

impl PixTransactionEngine {
    pub fn validate_same_ownership(&self, registered_cpf: &str) -> Result {
        let clean_debtor = self.debtor_tax_id.chars().filter(|c| c.is_digit(10)).collect::();
        let clean_user = registered_cpf.chars().filter(|c| c.is_digit(10)).collect::();

        if clean_debtor != clean_user {
            return Err(EngineError::MismatchedTaxId {
                received: clean_debtor,
                expected: clean_user,
            });
        }
        Ok(true)
    }
}
A geração de QR Code Dinâmico via endpoint REST/WebSocket com payload EMVCo ocorre em memória (Redis Cluster em sub-redes privadas AWS sa-east-1) com TTL de 15 minutos. Quando o apostador confirma a transferência no seu banco de varejo, o Webhook de notificação do BACEN é recebido por listeners Golang não-bloqueantes que publicam a mensagem em um cluster Apache Kafka com partição por hash do CPF do usuário.
3. Antifraude Comportamental e Detecção de Sindicatos com Bancos em Grafos
Sistemas tradicionais de regras estáticas (if/else) falham ao combater ataques coordenados de sindicatos de apostas, manipulação de bônus (bonus abuse) e triangulação de contas laranjas. Nossa solução white-label integra um motor analítico em tempo real baseado em Neo4j e grafos de conectividade.
| Vetor de Risco | Detecção Tradicional | Motor em Grafo Better2Better | Tempo de Resposta |
|---|---|---|---|
| Triangulação de Laranjas | Bloqueio apenas por IP repetido | Identificação de subgrafos de clustering por dispositivo e chave Pix | 18 milissegundos |
| Abuso Coordenado de Bônus | Regras pós-processadas em batch diário | Análise em stream com inferência de rede neural em grafo (GNN) | 25 milissegundos |
| Estorno Forçado e Golpe do MED | Acatamento passivo do Mecanismo Especial de Devolução | Score de reputação do pagador com prova de IP e biometria associada | 12 milissegundos |
4. Liquidação Automatizada de Saques 24/7 sem Lock de Saldo
O maior atrito de conversão e retenção de apostadores reside na lentidão do saque. Plataformas que demoram horas para pagar perdem clientes para a concorrência. Nosso módulo de payout automatizado opera em arquitetura event-driven com três camadas de verificação:
- Validação de Rollover e KYC: O motor verifica se os requisitos regulatórios de apostas mínimas foram cumpridos e se o status de biometria facial do usuário está ativo.
- Checagem Instantânea de Liquidez: Reserva de saldo no banco emissor através de distributed locks via Redis Redlock para impedir double-spending em requisições concorrentes.
- Execução de Payout via Pix DICT: O envio do Pix para a chave vinculada ao CPF do apostador ocorre em thread assíncrona com confirmação de entrega em menos de 1,2 segundos.
5. Especificação de Integração: Webhooks Idempotentes e Assinatura HMAC-SHA256
A comunicação entre a plataforma do operador e o gateway white-label é blindada por autenticação mTLS (Mutual Transport Layer Security) e assinaturas criptográficas em cada webhook transmitido, prevenindo ataques de replay e interceptações:
// Exemplo de Verificação de Assinatura de Webhook em TypeScript/Node.js
import crypto from 'crypto';

export function verifyWebhookSignature(payload: string, signature: string, secret: string): boolean {
  const expectedSignature = crypto
    .createHmac('sha256', secret)
    .update(payload, 'utf8')
    .digest('hex');

  return crypto.timingSafeEqual(
    Buffer.from(signature, 'utf8'),
    Buffer.from(expectedSignature, 'utf8')
  );
}
💬 Prontos para Elevar sua Infraestrutura Tecnológica?
Resposta direta de nossos engenheiros e arquitetos seniores em menos de 15 minutos.
🟢 Falar com Especialista Técnico no WhatsApp →