
eBPF en el Kernel Linux: Observabilidad Continua, Seguridad en Tiempo Real y Red Zero-Overhead en Clústeres Kubernetes
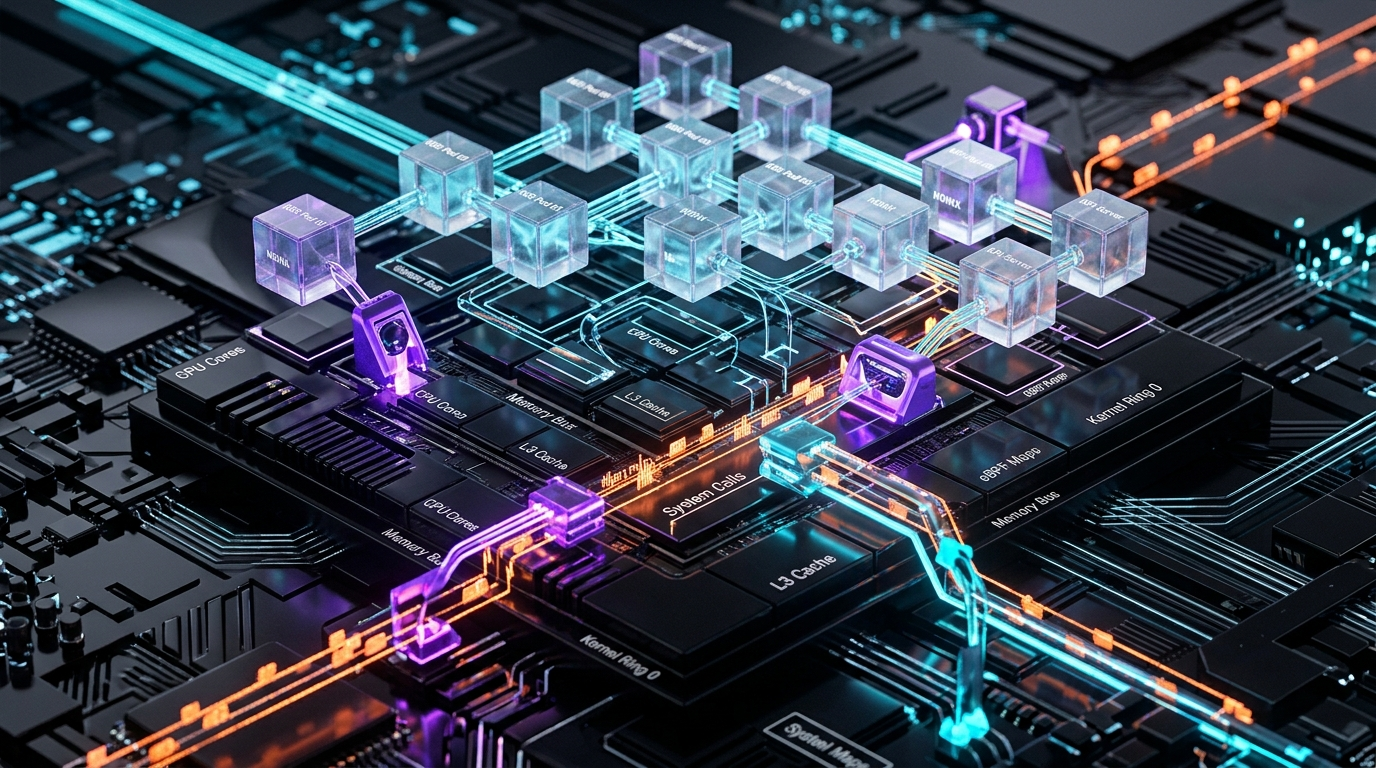
La tecnología eBPF (Extended Berkeley Packet Filter) constituye la mayor transformación en la arquitectura del sistema operativo Linux desde los módulos de kernel cargables. Al permitir ejecutar bytecode verificado de forma segura dentro del espacio del kernel sin modificar el código fuente del sistema ni reiniciar servidores, eBPF ha redefinido los estándares de observabilidad de sistemas, seguridad de ejecución en contenedores y rendimiento de redes en Kubernetes.
🚀 Descubre la Plataforma Global Crypto as a Service (CaaS) de Better2Better
Acelera tus operaciones corporativas internacionales con rieles financieros globales listos para producción: SWIFT, Pix, MB WAY, Mercado Pago y PayPal. Respaldado por un socio regulado de liquidación de activos, API REST/WebSocket universal para cualquier sistema o tienda virtual, y cuenta con tarjeta de crédito cripto que utiliza activos digitales como límite de crédito.
1. El Fin de los Agentes Pesados: Observabilidad Sin Instrumentación
Durante años, monitorizar microservicios requería incrustar librerías pesadas en las aplicaciones o inyectar contenedores sidecar (como en las mallas de servicios Istio/Envoy tradicionales). Dicho enfoque consumía entre un 15% y un 25% de CPU y elevaba la latencia de red.
Con eBPF, no se requiere modificar una sola línea de código en las aplicaciones:
- Visibilidad en el Origen del Sistema: El kernel gestiona todo el hardware: llamadas al sistema (syscalls), paquetes de red y accesos al disco. Acoplando sondas eBPF a kprobes y tracepoints, obtenemos telemetría completa con un impacto de CPU inferior al 1%.
- Seguridad del Verificador BPF: Antes de cargar el bytecode, el verificador comprueba matemáticamente que el código carece de bucles infinitos, accesos ilegales a memoria o riesgos de bloqueo.
Comparativa Técnica: Enfoque Clásico vs. Arquitectura eBPF Better2Better
| Aspecto Técnico | Enfoque Clásico (Sidecars / SDKs) | Arquitectura eBPF Better2Better |
|---|---|---|
| Sobrecarga de CPU | 15% a 25% consumido por proxies sidecar | Inferior al 1% directo en el kernel |
| Modificación de Código | Invasiva: requiere SDKs en cada lenguaje | Cero: transparente para todos los binarios |
| Redes Kubernetes | Cuellos de botella de iptables con reglas O(N) | Ruteo Cilium CNI en tablas hash de coste constante O(1) |
| Seguridad de Ejecución | Auditoría a posteriori de ficheros de registro | Bloqueo preventivo de syscalls peligrosas en tiempo real |
| Profiling de Producción | Interrupciones de muestreo que degradan servicios | Continuous Profiling 24/7 sin degradación |
2. Sustitución de iptables y kube-proxy por Cilium CNI
En clústeres Kubernetes con miles de servicios, el evaluador de reglas secuencial de iptables genera retrasos de ruteo y picos de procesamiento en el kernel.
La adopción de Cilium CNI con eBPF solventa estas restricciones:
- El ruteo se resuelve mediante tablas hash en memoria de complejidad constante O(1), independientemente del volumen de pods.
- La comunicación entre pods del mismo nodo evita la pila de red TCP/IP mediante Socket Layer Enforcement (sockops), recortando la latencia inter-pod hasta un 40%.
- El balanceo de carga para ClusterIP y NodePort se efectúa en la capa de sockets antes de generar el paquete IP.
3. Detección y Contención de Amenazas en Tiempo Real con Tetragon
Tetragon supervisa las llamadas al sistema en el instante preciso de su invocación:
- Prevención de Escapes de Contenedor: Si un proceso intenta montar directorios del host o alterar namespaces, eBPF intercepta la llamada
sys_mounty aborta el proceso de inmediato. - Detección de Binarios en Memoria: Rastrea ejecuciones
execvede código malicioso cargado directamente en RAM. - Políticas Zero-Trust de Red: Bloquea conexiones de salida no autorizadas en la propia capa de sockets.
4. Continuous Profiling de Producción Sin Cortes
Mediante temporizadores del kernel, eBPF reconstruye trazas de ejecución en código nativo (C/Go/Rust) y entornos gestionados (JVM/Node.js). Los datos alimentan Flame Graphs continuos en Grafana Pyroscope sin impacto en los tiempos de respuesta.
5. Código en C: Rastreando Llamadas al Sistema de Red con eBPF
Ejemplo de programa eBPF que monitoriza conexiones TCP salientes:
#include <linux/bpf.h>
#include <linux/ptrace.h>
#include <linux/socket.h>
#include <net/sock.h>
#include <bpf/bpf_helpers.h>
#include <bpf/bpf_tracing.h>

struct event {
    __u32 pid;
    __u32 daddr;
    __u16 dport;
};

struct {
    __uint(type, BPF_MAP_TYPE_RINGBUF);
    __uint(max_entries, 256 * 1024);
} events SEC(".maps");

SEC("kprobe/tcp_v4_connect")
int BPF_KPROBE(trace_tcp_v4_connect, struct sock *sk) {
    struct event *e;
    e = bpf_ringbuf_reserve(&events, sizeof(*e), 0);
    if (!e)
        return 0;

    e->pid = bpf_get_current_pid_tgid() >> 32;
    bpf_probe_read_kernel(&e->daddr, sizeof(e->daddr), &sk->__sk_common.skc_daddr);
    bpf_probe_read_kernel(&e->dport, sizeof(e->dport), &sk->__sk_common.skc_dport);

    bpf_ringbuf_submit(e, 0);
    return 0;
}

char _license[] SEC("license") = "GPL";
6. Checklist para Implantar eBPF en Kubernetes Productivo
- [x] Kernel Linux versión 5.15+ con soporte BTF (BPF Type Format) activado.
- [x] Despliegue de Cilium CNI en sustitución estricta de kube-proxy.
- [x] Políticas de seguridad Tetragon sincronizadas con canales de alerta corporativos.
- [x] Profiling continuo activo enviando Flame Graphs a Grafana Pyroscope.
- [x] Métricas de flujo de red exportadas a Prometheus mediante Cilium Hubble.
7. Preguntas Frecuentes sobre eBPF y Kubernetes (FAQ)
❓ ¿Qué es eBPF y por qué transforma los sistemas operativos?
Permite ejecutar programas verificados dentro del kernel Linux de forma segura sin recompilar el sistema ni cargar módulos inestables, dotando al sistema operativo de una capa programable.
❓ ¿Por qué se denomina tecnología 'zero-overhead'?
Porque opera directamente sobre los eventos del kernel sin duplicar paquetes en el espacio de usuario ni requerir proxies sidecar, manteniendo el consumo de CPU por debajo del 1%.
❓ ¿Cómo optimiza Cilium el tráfico en Kubernetes?
Sustituye miles de reglas lineales de iptables por tablas hash de coste constante O(1) y comunica pods locales a nivel de sockets, reduciendo la latencia de red hasta un 40%.
❓ ¿Es seguro ejecutar eBPF en clústeres de producción críticos?
Sí. El verificador del kernel analiza el código antes de autorizarlo, descartando cualquier instrucción que pueda provocar bloqueos o accesos ilegales a memoria.
❓ ¿Cómo combate eBPF los ataques contra contenedores?
Motores como Tetragon auditan las llamadas al sistema en tiempo real, bloqueando escapes de contenedor y ejecuciones maliciosas de forma preventiva.
❓ ¿Qué es BPF Type Format (BTF)?
Es el mecanismo que permite compilar un programa eBPF una sola vez y ejecutarlo en múltiples versiones de kernel Linux (CO-RE) sin necesidad de recompilación.
❓ ¿Sustituye eBPF a Prometheus o Grafana?
No. eBPF constituye la capa de recolección de métricas más veloz del mercado, volcando sus mediciones directamente en Prometheus, Grafana o Jaeger.
❓ ¿Qué es el Continuous Profiling?
Es el registro continuo del uso de CPU línea a línea en todas las cargas de producción mediante Flame Graphs, permitiendo aislar cuellos de botella 24/7 sin degradar el servicio.
❓ ¿Qué sistemas operativos soportan eBPF empresarial?
Distribuciones con kernel 5.10 o superior, tales como Ubuntu 22.04/24.04, Debian 12, RHEL 9, Amazon Linux 2023 y Flatcar Container Linux.
❓ ¿Cómo puede Better2Better modernizar nuestros clústeres con eBPF?
Nuestros ingenieros despliegan Cilium CNI, configuran la seguridad con Tetragon y activan la observabilidad completa con Hubble y Pyroscope en menos de 15 días.
¿Listo para Construir o Escalar su Arquitectura Corporativa?
Hable directamente con nuestros arquitectos de software e ingenieros fintech jefe. Evaluamos su caso técnico, diseñamos diagramas de arquitectura y desplegamos sistemas listos para producción con garantía de seguridad Zero-Trust.