Global Server Load Balancing (GSLB), Anycast DNS y Mitigación de Ataques DDoS Terabit en el Borde (Edge Computing)
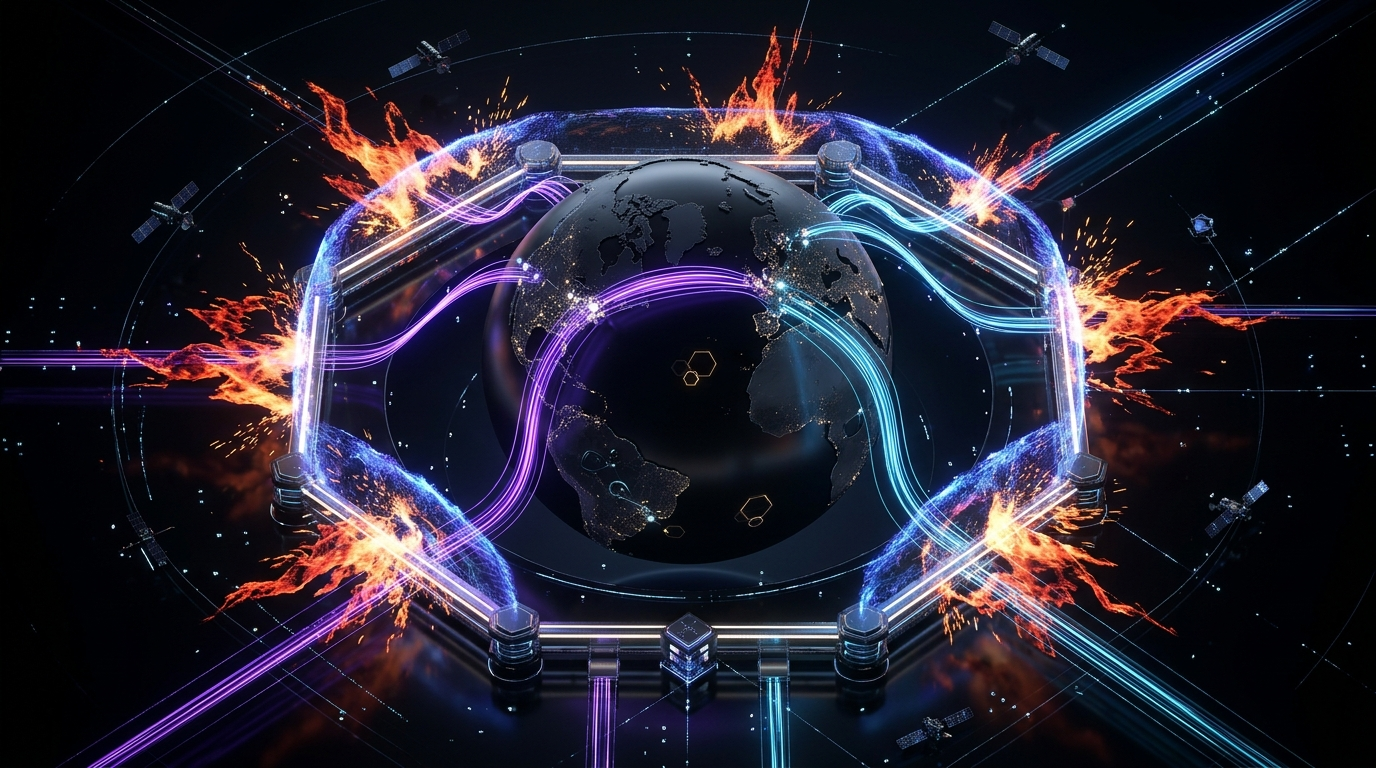
En la economía digital globalizada de 2026, la percepción de calidad de una aplicación está ligada a la rapidez del primer viaje de ida y vuelta de la red (RTT). Paralelamente, los ciberataques distribuidos de denegación de servicio (DDoS) superan con frecuencia los 3 Terabits por segundo (Tbps). Proteger la infraestructura y entregar respuestas en menos de 10 milisegundos exige una arquitectura de Global Server Load Balancing (GSLB) combinada con BGP Anycast y Edge Computing.
🚀 Descubre la Plataforma Global Crypto as a Service (CaaS) de Better2Better
Acelera tus operaciones corporativas internacionales con rieles financieros globales listos para producción: SWIFT, Pix, MB WAY, Mercado Pago y PayPal. Respaldado por un socio regulado de liquidación de activos, API REST/WebSocket universal para cualquier sistema o tienda virtual, y cuenta con tarjeta de crédito cripto que utiliza activos digitales como límite de crédito.
1. Mecánica de BGP Anycast: Enrutamiento en Capa 3
En el modelo Unicast convencional, una dirección IP reside en un único centro de datos físico. Si este sufre un ataque masivo de 800 Gbps, sus enlaces se saturan y el servicio colapsa.
Con BGP Anycast de Better2Better, la misma dirección IP se anuncia simultáneamente desde decenas de Puntos de Presencia (PoPs) globales:
- Ruta más Corta (AS-Path): Los operadores de Internet dirigen el tráfico al PoP geográficamente más próximo (el tráfico de Madrid se procesa en Madrid y el de Tokio en Tokio).
- Dispersión Geográfica de Ataques: El tráfico de botnets se fragmenta y absorbe en el borde internacional sin llegar a los servidores de origen.
Comparativa: Ruteo Centralizado Unicast vs. Plataforma BGP Anycast Better2Better
| Aspecto de Red | Ruteo Unicast Tradicional | Plataforma BGP Anycast Better2Better |
|---|---|---|
| Latencia de Conexión (RTT) | 120ms a 280ms para usuarios remotos | Sub-15ms con terminación de sesión en el borde más próximo |
| Capacidad de Absorción DDoS | Limitada al ancho de banda del centro de datos (10 a 40 Gbps) | Más de 15 Terabits por segundo distribuidos globalmente |
| Conmutación ante Caídas | Lenta propagación DNS sujeta a cachés de proveedores | Convergencia automática BGP en menos de 3 segundos |
| Handshake Criptográfico | Múltiples viajes de red a servidores centrales | TLS 1.3 0-RTT y HTTP/3 QUIC negociados en el borde |
| Defensa en Capa 7 | Satura los servidores de aplicación y base de datos | WAF y Rate Limiting aplicados antes de llegar al origen |
2. GeoDNS Autoritativo con Respuestas en Sub-Milisegundos
Nuestros servidores DNS Anycast responden consultas en menos de 2 milisegundos empleando cachés en memoria y extensiones EDNS-Client-Subnet (ECS), asignando la IP más veloz según el operador del cliente.
3. Mitigación Terabit a Nivel de Controlador de Red con XDP y eBPF
Cuando un ataque volumétrico alcanza millones de paquetes por segundo (Mpps), el kernel de Linux tradicional colapsa por interrupciones de CPU. Nuestro filtrado en el borde actúa con XDP y eBPF:
- Los paquetes se analizan en el propio driver de la tarjeta de red (NIC) antes de asignar memoria en el kernel.
- SYN proxies por hardware validan conexiones legítimas sin saturar tablas de estado.
- El tráfico hostil se destruye con
XDP_DROPa velocidades de más de 40 millones de paquetes por segundo por servidor.
4. Aceleración con HTTP/3 y Protocolo QUIC en el Borde
Al terminar conexiones en el borde con HTTP/3 sobre QUIC (UDP), se elimina el bloqueo de cabeza de línea y se habilita TLS 1.3 0-RTT, permitiendo enviar datos útiles en el primer paquete y reduciendo la carga web en un 62% en redes móviles.
5. Código en C: Filtro XDP/eBPF a Nivel de Kernel
Filtrado de paquetes en la tarjeta de red sin sobrecarga de sistema operativo:
#include <linux/bpf.h>
#include <linux/if_ether.h>
#include <linux/ip.h>
#include <linux/in.h>
#include <bpf/bpf_helpers.h>

SEC("xdp")
int xdp_ddos_filter(struct xdp_md *ctx) {
    void *data_end = (void *)(long)ctx->data_end;
    void *data = (void *)(long)ctx->data;

    struct ethhdr *eth = data;
    if ((void *)(eth + 1) > data_end)
        return XDP_PASS;

    if (eth->h_proto != __constant_htons(ETH_P_IP))
        return XDP_PASS;

    struct iphdr *iph = (void *)(eth + 1);
    if ((void *)(iph + 1) > data_end)
        return XDP_PASS;

    if (iph->protocol == IPPROTO_UDP) {
        // Descarte inmediato en eBPF
        // return XDP_DROP;
    }

    return XDP_PASS;
}

char _license[] SEC("license") = "GPL";
6. WAF de Capa 7 y Rate Limiting Conductual
Los ataques modernos no saturan enlaces, sino que atacan consultas lentas de bases de datos. Nuestro WAF perimetral evalúa la entropía de cabeceras, aplica pruebas criptográficas silenciosas sin CAPTCHAs visuales y limita tasas mediante clústeres Redis de borde.
7. Checklist de Seguridad Perimetral y Red de Borde
- [x] Prefijo Anycast BGP anunciado desde múltiples PoPs con proveedores Tier 1.
- [x] Blindaje frente a SYN floods desplegado en hardware de red mediante XDP.
- [x] Protocolos TLS 1.3 y HTTP/3 QUIC operativos con soporte 0-RTT.
- [x] GeoDNS configurado con soporte completo para EDNS Client Subnet (ECS).
- [x] Rate limiting en Capa 7 activo en endpoints de autenticación y compras.
8. Preguntas Frecuentes sobre GSLB, Anycast y DDoS (FAQ)
❓ ¿Qué es BGP Anycast y qué ventajas aporta frente al ruteo Unicast?
En Anycast, la misma IP se anuncia desde múltiples centros de datos internacionales. La red dirige a cada usuario al servidor más cercano, reduciendo la latencia a menos de 15ms y diluyendo los ataques DDoS entre decenas de nodos.
❓ ¿Cómo resiste la red ataques DDoS masivos de varios Terabits?
Nuestra infraestructura dispone de más de 15 Tbps de capacidad. El tráfico malicioso se distribuye entre todos los PoPs y se neutraliza a nivel de tarjeta de red mediante XDP/eBPF sin alcanzar los servidores centrales.
❓ ¿Por qué eBPF/XDP es muy superior a iptables para bloquear ataques?
XDP descarta paquetes en la tarjeta de red antes de que el sistema operativo reserve memoria para ellos, procesando decenas de millones de paquetes por segundo sin colapsar la CPU.
❓ ¿Qué es GSLB y cómo equilibra el tráfico entre centros de datos?
El Global Server Load Balancing analiza la salud, latencia y ocupación de los servidores en tiempo real para encaminar cada petición al nodo óptimo.
❓ ¿Cómo acelera HTTP/3 QUIC las aplicaciones web?
Funciona sobre UDP eliminando el bloqueo de cabeza de línea, restablece sesiones en 0ms (0-RTT) y mantiene la conexión sin cortes al cambiar de red Wi-Fi a móvil.
❓ ¿Cómo frena el WAF perimetral los ataques sofisticados de Capa 7?
Inspecciona la entropía de cabeceras y aplica desafíos criptográficos silenciosos, bloqueando bots sin molestar al usuario con CAPTCHAs visuales.
❓ ¿Qué reducción de latencia logran las empresas al adoptar Anycast?
El tiempo de establecimiento de conexión TLS disminuye de 150-250ms a menos de 20ms, multiplicando la velocidad de carga hasta por 4x.
❓ ¿Cómo responde BGP ante la caída inesperada de un nodo perimetral?
Los routers BGP retiran la ruta en menos de 3 segundos y el tráfico se redirige al nodo más cercano sin interrupción del servicio.
❓ ¿Es compatible la solución con servidores en cualquier nube pública o privada?
Sí. La malla perimetral de Better2Better funciona como escudo y acelerador delante de AWS, Google Cloud, Azure o centros de datos propios.
❓ ¿Cómo contratar la protección GSLB y DDoS de Better2Better?
Comuníquese a través de WhatsApp o correo electrónico. Nuestros arquitectos de red evaluarán su entorno y habilitarán la solución en pocos días.
¿Listo para Construir o Escalar su Arquitectura Corporativa?
Hable directamente con nuestros arquitectos de software e ingenieros fintech jefe. Evaluamos su caso técnico, diseñamos diagramas de arquitectura y desplegamos sistemas listos para producción con garantía de seguridad Zero-Trust.